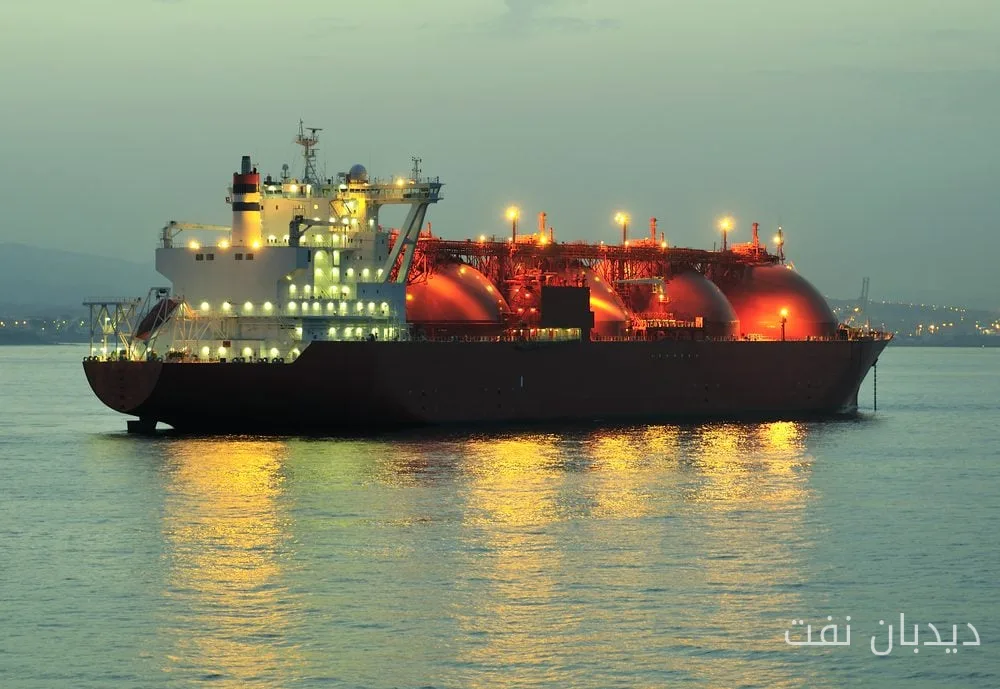
نفتکش Vivit Africa LNG که سوخت مایع طبیعی را از ایالات متحده به اروپا منتقل میکرد، در اوایل ماه جاری با اختلالی در سیستمهای خود مواجه شد که خدمه آن را به عنوان یک حمله سایبری مشکوک گزارش کردند.
جزئیات حادثه
این نفتکش در حال حرکت به سمت ایتالیا بود که ناگهان خدمه نتوانستند به برخی از سیستمهای کنترل داخلی دسترسی پیدا کنند. این اتفاق در میان تعدادی از حوادث احتمالی مرتبط با امنیت سایبری در نفتکشها رخ داد. گروه تجاری Vitol تأیید کرد که این نفتکش را تحت اجاره بلندمدت به نام چارتر زمانی دارد، اما اطلاعات بیشتری ارائه نکرد.
بیشتر بخوانید: تحقیقات نیروی دریایی ایالات متحده در مورد حملات سایبری به نفتکشها
پس از توقف در سواحل ایتالیا و عدم بارگیری محموله، این نفتکش در روز چهارشنبه به سمت بندر اسپانیایی آلخسیراس، نزدیک ورودی دریای مدیترانه، حرکت کرد. خدمه این حادثه را اوایل هفته گذشته به سازمان Korean Register گزارش دادند که به عنوان مشاور فنی و ایمنی برای این نفتکش متعلق به کره جنوبی عمل میکند و تحقیقات در حال انجام است.
پیامدها و واکنشها
هیچ نشانهای از هویت مرتکب این حمله مشکوک وجود ندارد. Korean Register و مالک نفتکش، شرکت H-Line Shipping Co. Ltd از کره جنوبی، به درخواستها برای اظهارنظر فوری پاسخ ندادند. این حادثه به دنبال دیگر حوادثی در اواخر اوت رخ میدهد، زمانی که دو نفتکش حامل نفت و گاز در سواحل ایالات متحده به دلیل احتمال حمله سایبری تحت بررسی قرار گرفتند.
نفتکش Vivit Africa LNG محمولهای را از پایانه Cameron LNG در لوئیزیانا بارگیری کرده بود و پس از عبور از اقیانوس اطلس، در اوایل سپتامبر به مقصد خود نزدیک شده بود که خدمه با مشکلات فنی مواجه شدند. گارد ساحلی ایتالیا به این نفتکش کمک کرد و کاپیتان Roberto D’Arrigo در بیانیهای گفت: "پس از گزارش کاپیتان درباره اختلال در سیستمهای نظارت بر پارامترهای محموله، نیاز به مداخله تکنسینهای شرکت وجود داشت."
علت مشکل قابل شناسایی نبود و "گارد ساحلی چیوجیا فقط به دلایل ایمنی ناوبری مداخله کرد و اخطار فوری به دریانوردان صادر کرد تا از فاصله دور بمانند." نفتکش Vivit Africa LNG از برخی تجهیزات شرکت Kongsberg Maritime استفاده کرده است که تکنولوژی موقعیتیابی، ناوبری و پیشرانه را برای کشتیها فراهم میکند. این شرکت از گزارشهای حادثه مطلع است اما "هنوز زود است که در مورد علت یا هرگونه پیامد امنیتی احتمالی نتیجهگیری کنیم," گفت سخنگوی Jon Berge.
در ماه گذشته، پرسنل گارد ساحلی ایالات متحده و FBI دو کشتی تجاری در خلیج مکزیک را بررسی کردند، پس از آنکه نشانههایی مبنی بر نفوذ هکرها به شبکههای کامپیوتری آنها مشاهده شد. در حال حاضر، مقامات آمریکایی در حال نظارت بر نزدیک به ۲۰ کشتی در سراسر جهان برای تهدیدات احتمالی هستند.
بیشتر بخوانید: محمد مخبر: سکوهای جوان باید در حکمرانی دیجیتال فعال شوند · تحریم نفتکشهای ایرانی در مسیر انتقال محمولههای نفت خام