هاكرز مرتبطون بالحكومة الصينية قاموا بزيادة الهجمات السيبرانية على المنظمات البحرية في أوروبا بشكل مستمر. هذه التهديدات تركزت بشكل خاص على الشحن البحري، وقد أشارت وكالة الأمن السيبراني للاتحاد الأوروبي (ENISA) إلى هذا الموضوع.
زيادة الهجمات السيبرانية
التقرير الجديد لوكالة ENISA بعنوان "Threat Landscape ٢٠٢٦" يُظهر أن المجموعات المرتبطة بالصين كانت نشطة بشكل خاص في مجالات الاتصالات، والملاحة، والشرائح الإلكترونية، والتصنيع، والمنظمات الحكومية في عام ٢٠٢٥. من بين هذه المجموعات، "Mustang Panda" المعروفة أيضًا باسم "Earth Preta"، قامت بشكل مستمر بتنفيذ هجمات سيبرانية على المنظمات المرتبطة بالملاحة في ما لا يقل عن سبع دول من دول الاتحاد الأوروبي.
اقرأ المزيد: WIND اشترت أسهم شركة Tricore لتعزيز تخصصها في دورة حياة الكابل
تستخدم هذه المجموعة طرقًا متنوعة مثل التصيد المستهدف، ومحركات USB المصابة، وأنواع البرمجيات الخبيثة بما في ذلك النسخ المخصصة من أدوات الوصول عن بُعد "PlugX". الهدف الرئيسي من هذه الأنشطة هو جمع المعلومات والتجسس السيبراني بهدف إحداث اضطراب تشغيلي فوري.
تأثير على قطاع النقل
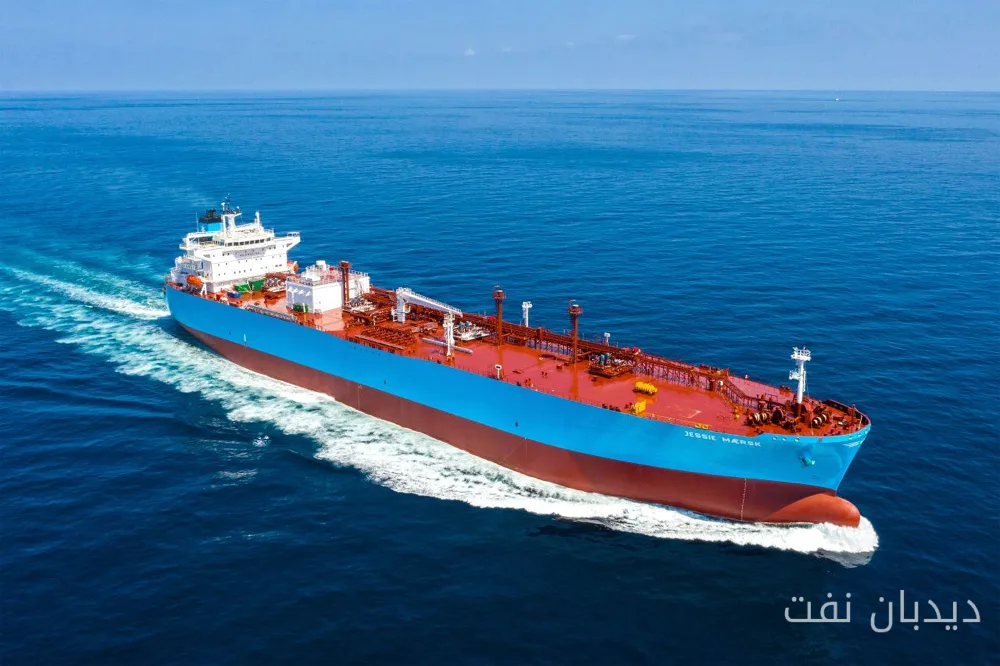
في العام الماضي، شكل قطاع النقل ٨% من إجمالي الأحداث السيبرانية المسجلة من قبل ENISA، حيث استحوذ النقل البحري على ١٦.٤% من حوادث قطاع النقل. كما صنفت وكالة ENISA قطاعي النقل البحري والسكك الحديدية كـ "منطقة خطر" سيبرانية، نظرًا لاعتماد هذه القطاعات بشكل كبير على أنظمة متنوعة ومترابطة.
تستمر هذه النتائج في أنماط تم تحديدها في السنوات السابقة. في عام ٢٠٢٢، تم إصدار تقرير يُظهر أن "CyberOwl" اكتشف برمجيات خبيثة مرتبطة بالحكومات من عائلة "PlugX" في سبع سفن تابعة لأسطول كبير من السفن. تمنح هذه البرمجيات المهاجمين وصولاً عن بُعد وتحكمًا كاملاً في أجهزة الكمبيوتر المصابة، مما يسمح لهم بالتلاعب بالملفات، وتنفيذ الأوامر، والانتشار في الشبكات المحلية.
زيادة الحوادث السيبرانية البحرية
مؤخراً، تم إصدار تقرير يُظهر أن الحوادث السيبرانية البحرية شهدت زيادة بنسبة ١٠٣% في عام ٢٠٢٥. كانت محركات USB المصابة واحدة من الطرق الرئيسية لدخول البرمجيات الخبيثة للوصول عن بُعد إلى أنظمة جسر الملاحة. يرتبط هذا التركيب بشكل خاص بمجموعة "Mustang Panda"، حيث قد يكون استخدام وسائل الإعلام المحمولة المصابة وسيلة للوصول إلى الأنظمة البحرية التي قد يكون أصحابها على علم بأنها معزولة عن الإنترنت.
كما أشارت وكالة ENISA إلى الحملات الأوسع نطاقًا من الصين التي تستهدف البنية التحتية للشبكات. تزداد المجموعات المرتبطة بالصين في تهديد أجهزة التوجيه وغيرها من معدات الحافة، سواء لسرقة المعلومات أو لاستخدام البنية التحتية المخترقة كنقاط عبور لهجمات لاحقة.
يتم إصدار هذا التحذير في وقت يتزايد فيه اتصال السفن بسرعة. مؤخرًا، تم نشر تقارير تُظهر التقييمات التي أجراها خبير الأمن السيبراني الكوري "CYTUR"، والتي حددت ثغرات كبيرة تحتاج إلى علاج خطر في معظم أنظمة السفن التي تم فحصها.
اقرأ المزيد: شراكة Ring Power مع Cox Marine تتوسع في أمريكا الشمالية · تأكيد مستشار طبيبيان على كفاءة الحكومة في السنة الثالثة لتشكيل الحكومة الرابعة عشر